Lielbritānijas kiberdrošības centra speciālisti veica pētījumu un publicēja populārāko, bet ļoti nedrošo paroļu sarakstu.
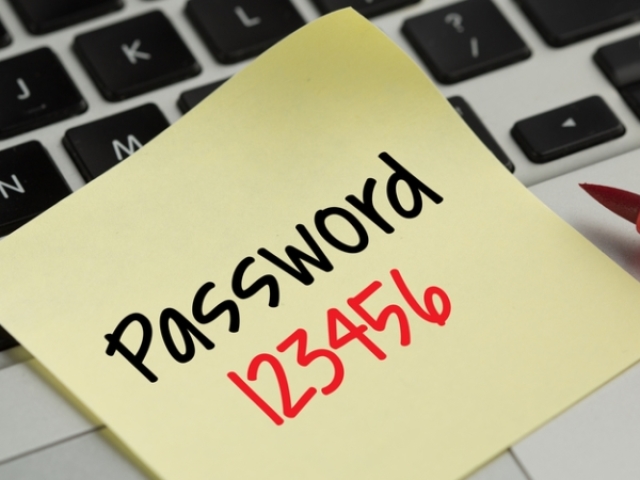
Trīs līderi bija kombinācijas 123456, qwerty un raceword. Pirmā parole dažādos kontos tika izmantota vairāk nekā 23 miljonus reižu, pēc tam tika uzlauzta. Vairāk nekā 7 miljoni kompromitētu kontu tika aizsargāti ar paroli, apvienojot 123456789, gandrīz 4 miljoniem kontu bija qwerty parole. Un 3,5 miljoni kontu tika aizsargāti ar paroli, izmantojot vārdu parole. Desmit visnedrošākās paroles izskatās šādi:
123456 - 23,3 miljoni;
123456789 - 7,6 miljoni;
qwerty - 3,9 miljoni;
sacīkšu vārds - 3,5 miljoni;
1111111 - 3,2 miljoni;
12345678 - 2,8 miljoni;
abс123 - 2,7 miljoni;
1234567 - 2,4 miljoni;
sacīkšu vārds1 - 2,3 miljoni;
12345 - 2,2 miljoni
Eksperti lietotājiem iesaka izveidot paroles, kuru garums ir vismaz 8 rakstzīmes. Starp tiem jābūt gan lielajiem, gan mazajiem burtiem. Noteikti pievienojiet dažus ciparus un speciālās rakstzīmes. Parolē nevajadzētu būt personīgai informācijai vai acīmredzamiem vārdiem un frāzēm, ko ir viegli izvēlēties.